Informazioni documentate
Policy, procedure e registrazioni con codifica, revisioni e workflow di approvazione a più livelli. Ogni documento può essere collegato ai punti della norma.
ISO 27001
Un sistema di gestione per la sicurezza delle informazioni vive di policy approvate, audit, azioni correttive e formazione tracciata. SGQM gestisce questa parte, con scadenze e solleciti automatici.
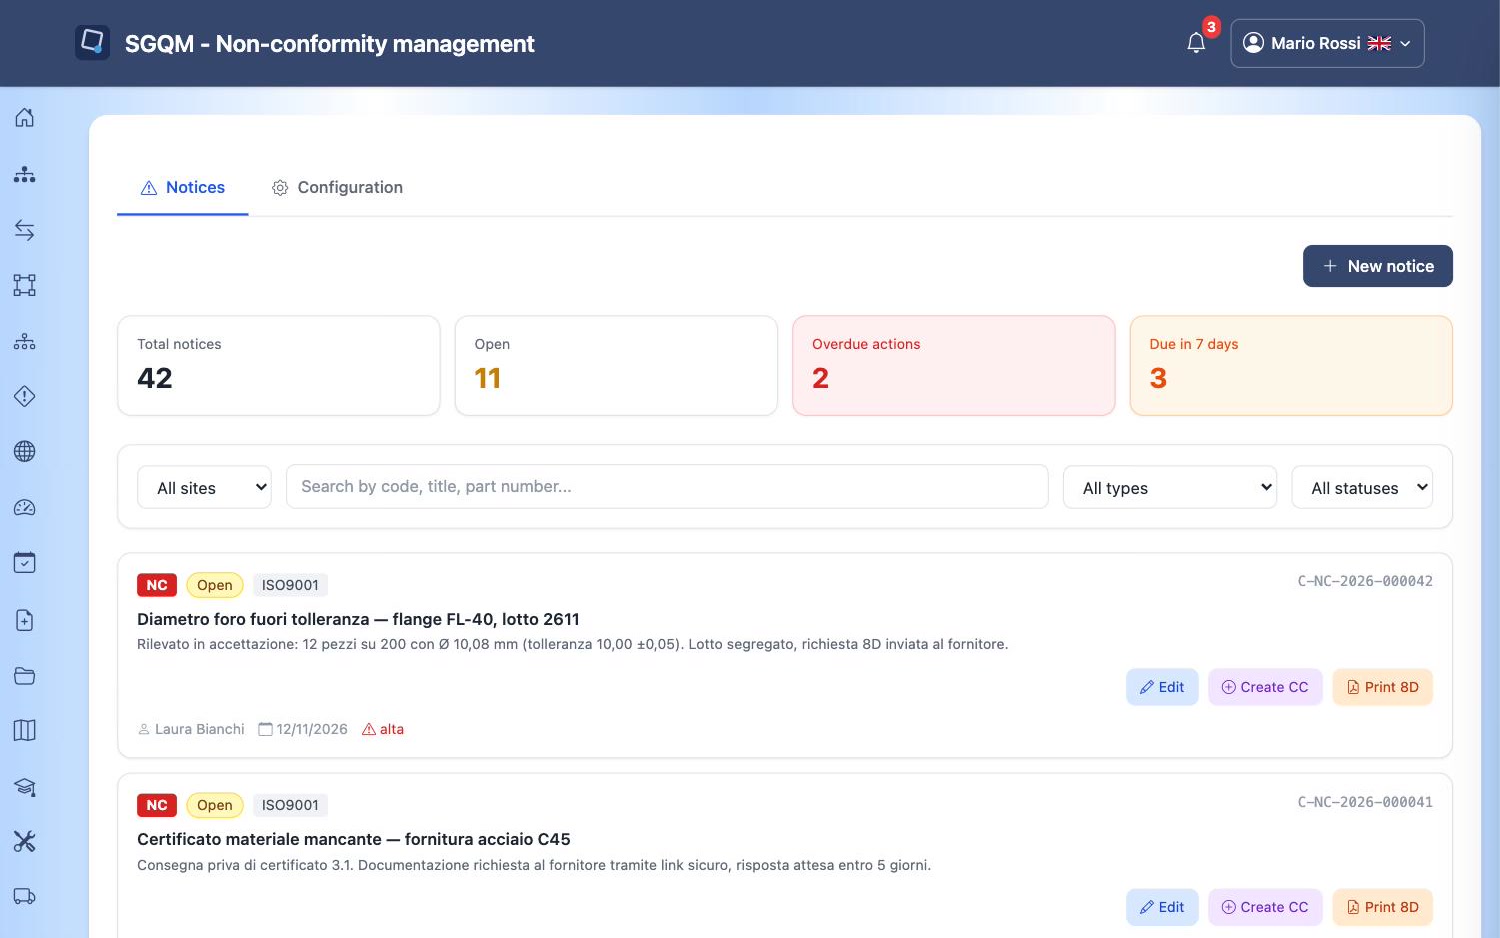
La ISO 27001 chiede di dimostrare, oltre ai controlli tecnici, che il sistema è governato: documenti aggiornati, persone formate, audit eseguiti, non conformità chiuse. È il lavoro che SGQM rende ordinato e verificabile.
Policy, procedure e registrazioni con codifica, revisioni e workflow di approvazione a più livelli. Ogni documento può essere collegato ai punti della norma.
Piano formativo e registrazione dei corsi sulla sicurezza delle informazioni, con scadenze monitorate.
Pianificazione, evidenze e rilievi degli audit, collegati alle azioni correttive.
Segnalazione, analisi delle cause, azioni e verifica di chiusura nello stesso avviso, con responsabili e scadenze.
Anagrafica e valutazione dei fornitori. Per le segnalazioni che li riguardano, rispondono da un link protetto e a scadenza, senza accedere al tuo sistema.
Revisioni di documenti e attività ricorrenti entrano nello scadenziario e vengono sollecitate in automatico.
No. SGQM non sostituisce strumenti tecnici come antivirus, SIEM o gestione delle vulnerabilità. Gestisce la parte organizzativa del sistema: documenti, audit, azioni, formazione e scadenze.
SGQM è un servizio web in cloud. Per i dettagli su hosting e misure di sicurezza, chiedili nella richiesta di demo: li vediamo insieme.
Sì. Più norme convivono nello stesso sistema integrato, condividendo documenti, audit e azioni.
Contatti
Compila il modulo e ti ricontatteremo entro 24 ore per organizzare una demo personalizzata.