Información documentada
Políticas, procedimientos y registros con codificación, revisiones y flujo de aprobación en varios niveles. Cada documento puede vincularse a los apartados de la norma.
ISO 27001
Un sistema de gestión de la seguridad de la información vive de políticas aprobadas, auditorías, acciones correctivas y formación trazada. SGQM gestiona esta parte, con vencimientos y recordatorios automáticos.
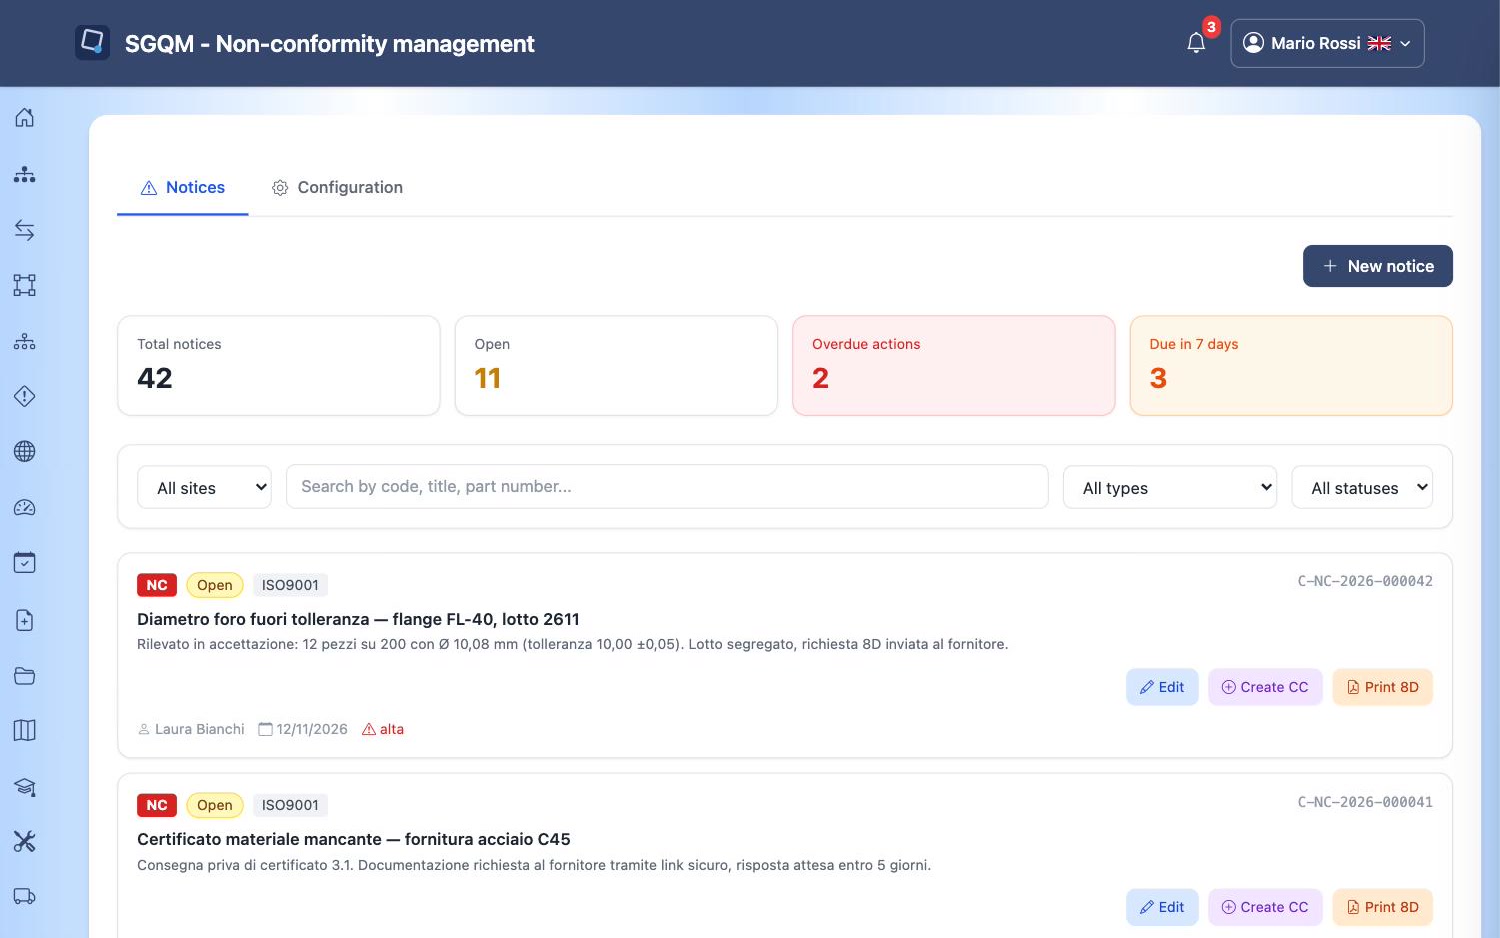
La ISO 27001 pide demostrar, además de los controles técnicos, que el sistema está gobernado: documentos actualizados, personas formadas, auditorías realizadas, no conformidades cerradas. Es el trabajo que SGQM hace ordenado y verificable.
Políticas, procedimientos y registros con codificación, revisiones y flujo de aprobación en varios niveles. Cada documento puede vincularse a los apartados de la norma.
Plan de formación y registro de cursos sobre seguridad de la información, con vencimientos controlados.
Planificación, evidencias y hallazgos de las auditorías, vinculados a las acciones correctivas.
Notificación, análisis de causas, acciones y verificación de cierre en el mismo registro, con responsables y plazos.
Registro y evaluación de proveedores. Para las incidencias que les afectan, responden desde un enlace protegido y con caducidad, sin acceder a tu sistema.
Las revisiones de documentos y las actividades recurrentes entran en el calendario de vencimientos y se reclaman automáticamente.
No. SGQM no sustituye herramientas técnicas como antivirus, SIEM o gestión de vulnerabilidades. Gestiona la parte organizativa del sistema: documentos, auditorías, acciones, formación y vencimientos.
SGQM es un servicio web en la nube. Para los detalles sobre alojamiento y medidas de seguridad, pídelos en la solicitud de demo: los vemos juntos.
Sí. Varias normas conviven en el mismo sistema integrado, compartiendo documentos, auditorías y acciones.
Contacto
Rellena el formulario y te volveremos a contactar en 24 horas para organizar una demo personalizada.