Policy e procedure
Documenti con codifica, revisioni e workflow di approvazione a più livelli. La versione in vigore è una sola, con chi l'ha approvata e quando.
TISAX
TISAX chiede di dimostrare che la sicurezza delle informazioni è governata lungo la filiera automotive. SGQM tiene in ordine la parte gestionale: documenti, audit, azioni, formazione e fornitori.
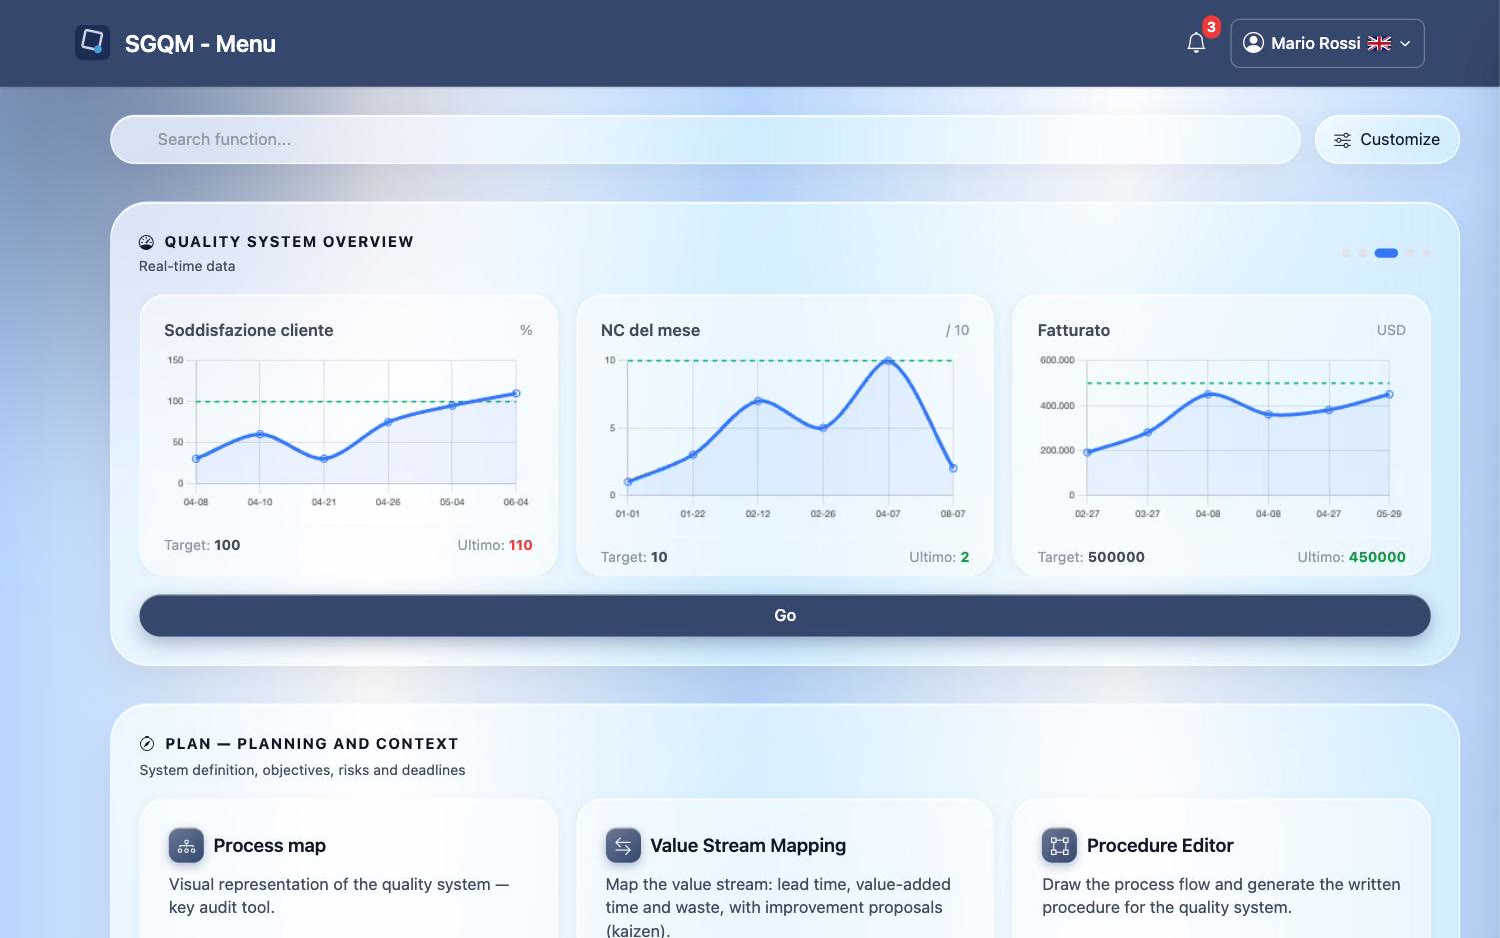
L'assessment TISAX si basa sul catalogo VDA ISA e verifica, oltre alle misure tecniche, che policy, responsabilità e controlli siano definiti, applicati e riesaminati. È un lavoro di evidenze, che SGQM rende ordinato.
Documenti con codifica, revisioni e workflow di approvazione a più livelli. La versione in vigore è una sola, con chi l'ha approvata e quando.
Pianificazione degli audit, registrazione di evidenze e rilievi, collegamento alle azioni correttive.
Ogni rilievo diventa un'azione con responsabile e scadenza, sollecitata in automatico fino alla verifica di chiusura.
Piano formativo e registrazione dei corsi sulla sicurezza delle informazioni, con scadenze monitorate.
Anagrafica e valutazione dei fornitori. Per le segnalazioni che li riguardano rispondono da un link protetto e a scadenza, senza accedere al tuo sistema.
Registro dei trattamenti e valutazioni d'impatto (DPIA) nello stesso sistema, con le relative scadenze.
No. L'assessment è svolto da un fornitore di servizi di audit accreditato e i risultati si scambiano sul portale ENX. SGQM aiuta a preparare e mantenere le evidenze della parte gestionale.
No. Non sostituisce le misure tecniche. Gestisce documenti, audit, azioni, formazione, fornitori e scadenze.
Sì. Più norme convivono nello stesso sistema integrato.
Contatti
Compila il modulo e ti ricontatteremo entro 24 ore per organizzare una demo personalizzata.