Politiques et procédures
Documents avec codification, révisions et circuit de validation à plusieurs niveaux. Une seule version est en vigueur, avec qui l'a validée et quand.
TISAX
TISAX demande de démontrer que la sécurité de l'information est pilotée tout au long de la filière automobile. SGQM garde en ordre la partie management : documents, audits, actions, formation et fournisseurs.
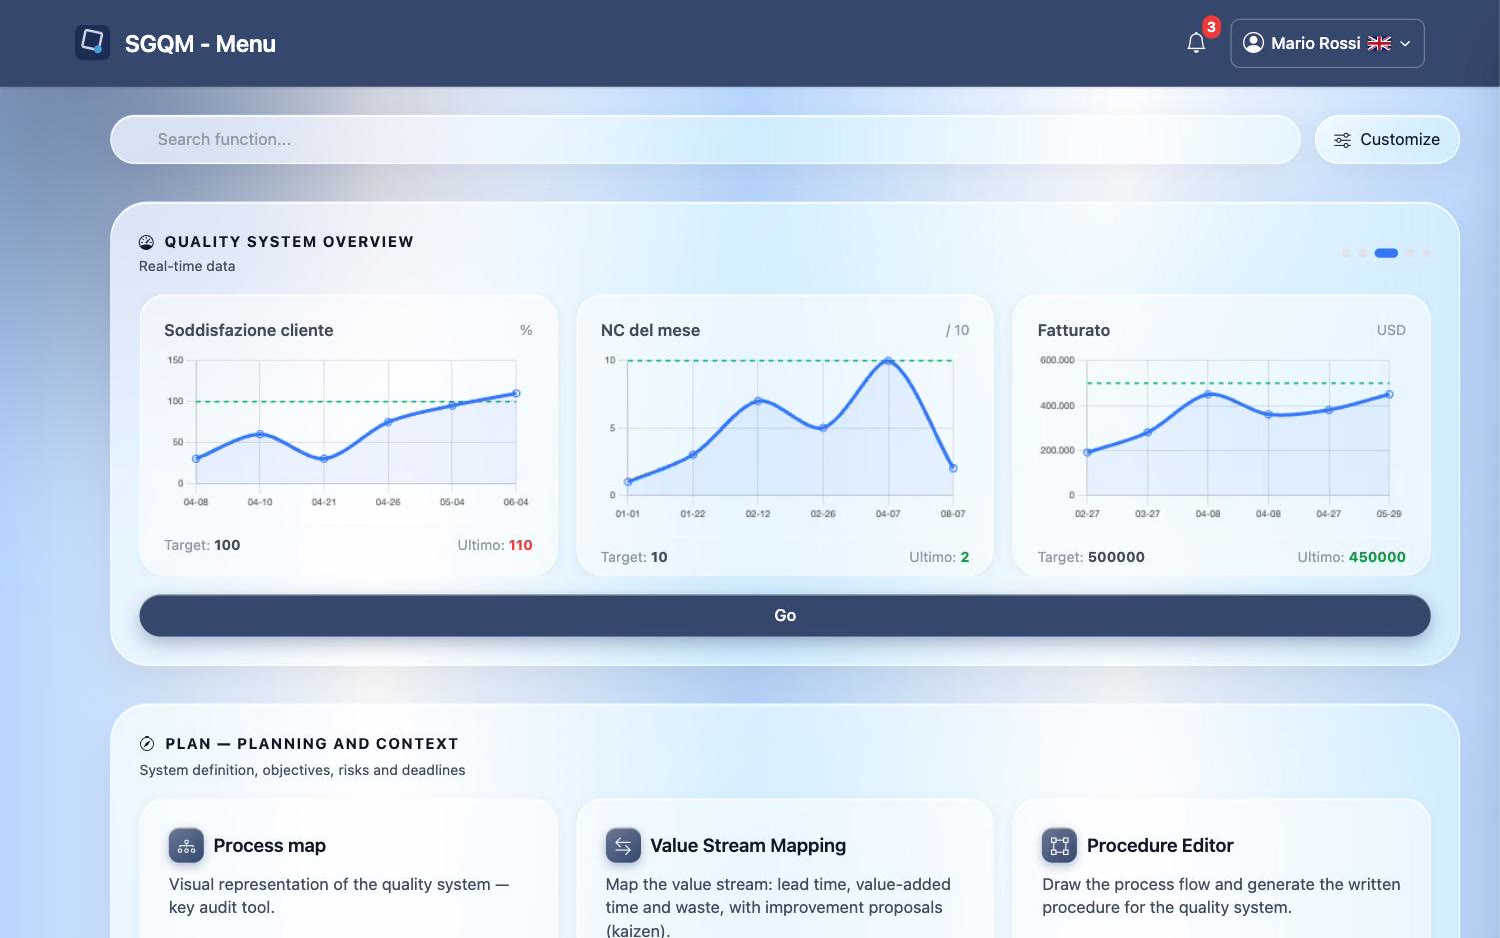
L'évaluation TISAX repose sur le catalogue VDA ISA et vérifie, au-delà des mesures techniques, que politiques, responsabilités et contrôles sont définis, appliqués et revus. C'est un travail de preuves, que SGQM garde ordonné.
Documents avec codification, révisions et circuit de validation à plusieurs niveaux. Une seule version est en vigueur, avec qui l'a validée et quand.
Planification des audits, enregistrement des preuves et des constats, lien avec les actions correctives.
Chaque constat devient une action avec responsable et échéance, relancée automatiquement jusqu'à la vérification de clôture.
Plan de formation et enregistrement des cours sur la sécurité de l'information, avec échéances suivies.
Fichier et évaluation des fournisseurs. Pour les signalements qui les concernent, ils répondent depuis un lien protégé et à durée limitée, sans accéder à votre système.
Registre des activités de traitement et analyses d'impact (AIPD) dans le même système, avec leurs échéances.
Non. L'évaluation est réalisée par un prestataire d'audit agréé et les résultats s'échangent sur le portail ENX. SGQM aide à préparer et à maintenir les preuves de la partie management.
Non. Il ne remplace pas les mesures techniques. Il gère documents, audits, actions, formation, fournisseurs et échéances.
Oui. Plusieurs normes coexistent dans le même système intégré.
Contact
Remplissez le formulaire et nous vous recontacterons sous 24 heures pour organiser une démo personnalisée.